
Ihre gesamte Sicherheit.
Ein Kontrollzentrum.
Mahoney Control — Die Cyber Business Intelligence Platform für wachsende Unternehmen.
Was Mahoney Control ist
Ob Ihr IT-Team in 40+ Tools ertrinkt oder Sie gar keine eigene Security haben — Mahoney Control ist die Managed-Cybersecurity-Plattform unseres IT-Security-Unternehmens aus Frankfurt, die fragmentierte Dashboards durch eine einzige Oberfläche für Risiko, Compliance und Business Intelligence ersetzt. 24/7-Überwachung der IT-Infrastruktur inklusive.
Die Kosten des Nichtstuns
Operations
40+ Dashboards. Incidents erreichen die Geschäftsführung zuerst.
Ihr Team ist fähig — begraben unter Tool-Wildwuchs.
Governance
Nachweise sind immer noch ein Excel-Projekt.
Am Abend vor dem Audit zusammengestellt. Nie kontinuierlich.
Financials
Security-Ausgaben sind sichtbar. Ihr Ertrag nicht.
Wenn der CFO nach ROI fragt, gibt es keine Zahl.
Growth Intelligence
Security hält Kunden. Nur sieht das niemand.
Das Vertrauen, das sie aufbaut, bleibt bei jeder Verlängerung unsichtbar — bis ein Kunde geht.
Eine Plattform. Volle Kontrolle.
Mahoney Control ersetzt fragmentierte Tools durch eine einzige Cyber Business Intelligence Platform. Das ändert sich konkret:
Für die Quelle eine Kennzahl antippen oder mit der Maus darüberfahren.

Klarheit statt Chaos
Operations
Korrelierte Erkennung statt manueller Triage über 40+ verteilte Dashboards. Ihre RMM-, EDR- und PSA-Signale konsolidiert in einem Incident Feed.

Audit-bereit statt Excel-Chaos
Governance
Compliance bekommt einen Live-Score und je Framework einen Status der Auditbereitschaft. ISO 27001, NIS 2 und SOC 2 gemappt aus hochgeladenen Framework-Dokumenten und Live-Nachweisen, täglich automatisch und auf Knopfdruck neu bewertet — keine Excel-Tabellen mehr, die am Abend vor dem Audit zusammengestellt werden.
Mahoney Control mappt Kundenkontrollen gegen diese Frameworks. Dies stellt keine Zertifizierung von Mahoney IT gegen diese Standards dar. Soweit es eine Zertifizierung gibt, erfolgt sie durch unabhängige Auditoren.
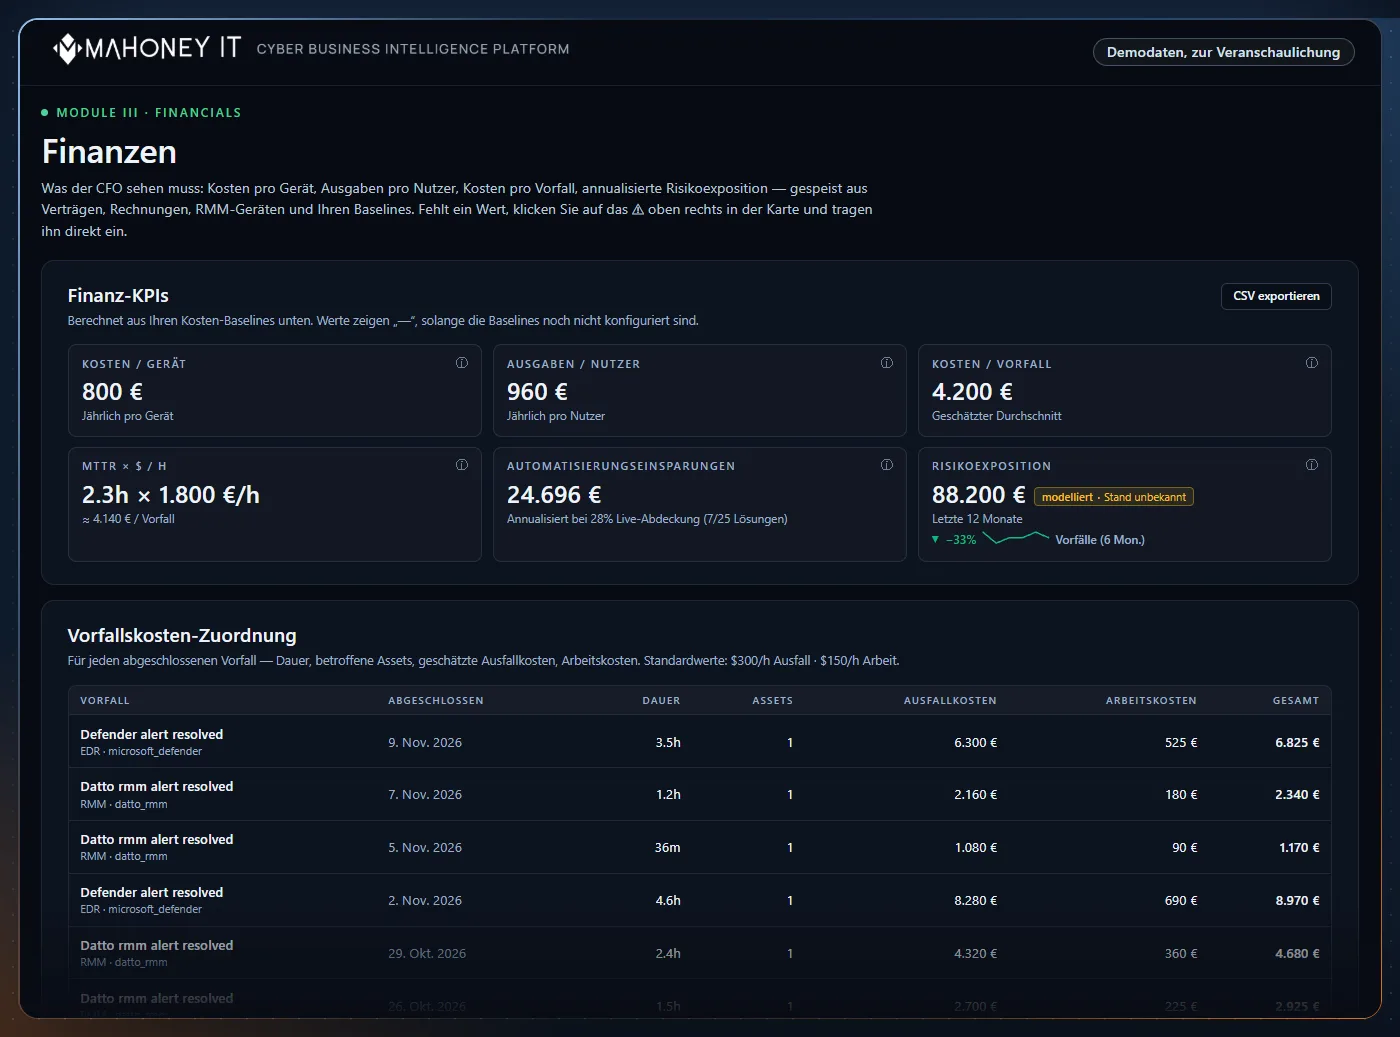
Ihre Zahlen, nachrechenbar
Financials
Security-Ausgaben werden messbar. Kosten pro Gerät und Nutzer werden aus Ihren Ausgabendaten berechnet, die Kosten pro Incident hinterlegen Sie als eigenen Durchschnittswert. Aus diesem Durchschnittswert und der Zahl Ihrer Fehler und kritischen Ereignisse der letzten 12 Monate wird Ihre Risikoexposition in Euro beziffert. Die Risikoexposition ist als modelliert gekennzeichnet.

Kundenbindung statt stiller Abwanderung
Growth Intelligence
Security wird zum Umsatzsignal — nicht nur zum Kostenfaktor. Growth Intelligence prognostiziert Risiko und zeigt Servicequalität, und die Partneransicht erfasst Revenue Retention und Abwanderung je Kunde. So wird Revenue Retention zu einer Kennzahl, die Sie steuern — nicht zu einer Überraschung, die Sie erklären müssen.
Gebaut für Ihre Realität
Ob Sie Sicherheit von Grund auf aufbauen oder einen fragmentierten Stack ersetzen — Mahoney Control passt sich an.
Welches Szenario trifft auf Sie zu?
Kein Security-Team? Kein Problem.
Enterprise-Schutz — ohne einen einzigen Security-Experten einzustellen.
- 24/7-Bedrohungserkennung mit dem Managed-SOC-Add-on — betrieben von unseren SOC-Analysten
- Mappt Kontrollen gegen ISO 27001, SOC 2 & NIS 2
- Verantwortung für die Incident Response ab Advanced Guard
- Kein CISO oder internes SOC erforderlich
Auditbereite Nachweise auf Knopfdruck. Sicherheitsstatus, den Sie für Versicherer dokumentieren können.
Wie die IT-Security aus Frankfurt im laufenden Betrieb aussieht, zeigt das Operations-Modul.
Schutz startenSuperkräfte für Ihr Team.
Ihr Team ist kompetent — geben Sie ihm die Plattform, es zu beweisen.
- Eine Oberfläche statt 40+ Dashboards
- Wiederholte Meldungen desselben Alarms zählen einmal
- Jeder Vorfall mit seinem Roh-Event verknüpft — kein Kontextwechsel mehr
- Automatisierte Compliance-Nachweise
Weniger Rauschen, mehr Kontext.
Plattform entdeckenWas uns unterscheidet
Nicht nur Erkennung — Intelligence.
Ein Managed SOC bearbeitet Bedrohungen. Ein SIEM zeigt Events. Mahoney Control führt die Signale Ihrer Tools in einer Oberfläche zusammen — und übersetzt sie in Finanz-Kennzahlen, mit denen Ihre Geschäftsführung arbeiten kann. Security als messbares Investment, nicht als Kostenstelle.
Compliance eingebaut, nicht aufgeschraubt.
Keine Excel-Tabellen mehr am Abend vor dem Audit. Compliance wird täglich automatisch und auf Knopfdruck neu bewertet, aus denselben Daten, die auch Ihr Security-Monitoring antreiben — gemappt auf ISO 27001, NIS 2 und SOC 2 aus hochgeladenen Framework-Dokumenten und Live-Nachweisen.
Ihr Team oder unseres — dieselbe Plattform.
Kein IT-Team? Mit dem Managed-SOC-Add-on läuft die Plattform für Sie als Managed Cybersecurity — unsere SOC-Analysten übernehmen Erkennung, Einstufung und Eskalation rund um die Uhr. Eigenes Team? Dieselbe Oberfläche. Wenn Ihr Unternehmen wächst, ändert sich nichts — dieselbe Plattform, andere Rollenverteilung.
Starten Sie mit einem Gespräch — 30 Minuten, unverbindlich
Kein Verkaufsdruck, keine Verpflichtung. Wir hören zu und erläutern, ob Mahoney Control zu Ihrer Situation passt.

Compliance, die Türen öffnet
Sicherheitsstandards zu erfüllen ist nicht nur Schutz — es ist ein Wettbewerbsvorteil. Mahoney Control bildet Ihre Sicherheitslage auf die Standards ab, die Ihre Kunden bereits fordern.
Zertifiziert & Partner


Zertifizierungen und Partnerschaften ausgestellt durch unabhängige Dritte, auf Anfrage nachweisbar.
Frameworks, gegen die Mahoney Control Ihre Kontrollen mappt
Mahoney Control mappt Kundenkontrollen gegen diese Frameworks. Dies stellt keine Zertifizierung von Mahoney IT gegen diese Standards dar.
Der Compliance-Score zeigt, wo Ihre Kontrollen gegenüber Ihren Ziel-Frameworks stehen.
Compliance-Lücken prüfen
Häufige Fragen
Alles, was Sie wissen sollten, bevor Sie starten.
Was ist Mahoney Control?
Brauche ich ein eigenes IT-Team?
Wie schnell ist das Deployment?
Welche Compliance-Frameworks werden abgedeckt?
Was unterscheidet das von einzelnen Tools?
Was passiert bei der Sicherheitsanalyse?
Wo werden meine Daten verarbeitet?
Wie schnell sehe ich messbare Ergebnisse?
Ihre Frage war nicht dabei?
Lassen Sie uns sprechen — 30 Minuten, unverbindlichBereit, die Kontrolle zu übernehmen?
Seit 2018 im Einsatz. Standorte auf drei Kontinenten.
30 Minuten. Kein Verkaufsdruck. Nur eine ehrliche Analyse Ihrer Sicherheitslage — und ein klarer Plan, um zu beheben, was behoben werden muss.