NIS2 umsetzen: Maßnahmen, Registrierung, Meldefristen — und die richtige Reihenfolge
Was das NIS2UmsuCG konkret verlangt: die zehn Bereiche des § 30 BSIG, die Registrierung beim BSI und die Meldefristen — mit Prioritäten aus dem Gesetz.

- Die Umsetzung besteht aus drei getrennten Pflichtenkreisen: Maßnahmen (§ 30), Registrierung (§ 33) und Meldung (§ 32).
- Fehlende Dokumentation liegt im selben Bußgeldrahmen wie fehlende Maßnahmen — § 65 Absatz 2 führt beides nebeneinander auf.
- Zwei Ordnungsprinzipien: Die Fristen bestimmen, womit man anfängt. Die Bußgeldstaffel bestimmt, wo Sorgfalt hingehört.
Inhalt
- Woran die Betroffenheit hängt
- Drei Pflichtenkreise, die gern vermischt werden
- Was § 30 BSIG verlangt
- Die Dokumentationspflicht in Absatz 1 Satz 3
- Registrierung: drei Monate, fünf Angaben
- Meldung: 24 Stunden, 72 Stunden, ein Monat
- Wer die Einhaltung prüft — und ab wann
- Was der Bußgeldrahmen über die Prioritäten verrät
- Zwei Ordnungsprinzipien, nicht eines
- Wo Mahoney Control ansetzt
- Häufige Fragen
- Ab wann läuft die Drei-Monats-Frist für die Registrierung?
- Was ist ein erheblicher Sicherheitsvorfall?
- Reicht eine ISO-27001-Zertifizierung, um § 30 BSIG zu erfüllen?
- Wirkt NIS2 mittelbar auch auf Zulieferer?
Was ist jetzt zu tun — und in welcher Reihenfolge? Diese Frage stellt sich, sobald die Betroffenheit geklärt ist. Die meisten Übersichten hören genau davor auf.
Das Gesetz beantwortet die Frage genauer, als man erwartet. Über den Bußgeldrahmen verrät es sogar seine eigene Gewichtung: Fehlende Nachweise wiegen dort genauso schwer wie fehlende Maßnahmen.
Das NIS2-Umsetzungsgesetz (NIS2UmsuCG) hat das BSI-Gesetz (BSIG) neu gefasst. Verkündet wurde das NIS2UmsuCG am 5. Dezember 2025 (BGBl. 2025 I Nr. 301), in Kraft trat es einen Tag später. Maßgeblich ist seitdem allein der deutsche Gesetzestext, nicht mehr die Richtlinie oder ein Entwurfsstand.
Der amtliche Titel lautet „Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung“. Die dort genannte NIS-2-Richtlinie ist nach § 2 Nummer 27 BSIG die Richtlinie (EU) 2022/2555. Zuletzt geändert wurde das BSIG am 11. März 2026.
Woran die Betroffenheit hängt
Ob eine Einrichtung erfasst ist, entscheidet § 28 BSIG anhand von Sektor (Anlage 1 oder 2), Größenklasse und größenunabhängigen Sonderkategorien. Anlage 1 führt sieben Sektoren auf: Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser, Digitale Infrastruktur und Weltraum. Anlage 2 nennt weitere Sektoren, teils unter demselben Namen mit anderen Einrichtungsarten. Das Gesetz kennt zwei Kategorien: besonders wichtige und wichtige Einrichtungen. Aus Anlage 1 können beide folgen, aus Anlage 2 nur die zweite.
Hinzu kommt eine Gegenprobe: § 28 Absatz 5 bis 7 nimmt bestimmte Sektoren unter bestimmten Voraussetzungen wieder aus — unter anderem Telekommunikation, Energie und die von der DORA-Verordnung (EU) 2022/2554 erfassten Finanzunternehmen, die eigenen Aufsichtsregeln unterliegen. Eine Einrichtung kann also als besonders wichtige Einrichtung gelten, ohne dass für sie die Pflichten aus §§ 30, 32, 35 und 38 gelten. Die Registrierungspflicht nach § 33 steht nicht in dieser Ausnahmeliste.
Die Einordnung des eigenen Falls nimmt dieser Beitrag bewusst nicht vor. Dafür hält das Bundesamt für Sicherheit in der Informationstechnik (BSI) mit der Betroffenheitsprüfung ein eigenes Werkzeug bereit, eine unverbindliche Orientierungshilfe.
Drei Pflichtenkreise, die gern vermischt werden
Jeder dieser drei Pflichtenkreise hat eine eigene Norm, einen eigenen Auslöser und einen eigenen Bußgeldtatbestand.
| Pflichtenkreis | Norm | Auslöser | Frist |
|---|---|---|---|
| Risikomanagementmaßnahmen | § 30 BSIG | Betrieb der dienstrelevanten IT | fortlaufend |
| Registrierung beim BSI | § 33 BSIG | Betroffenheit tritt ein | drei Monate |
| Meldung von Vorfällen | § 32 BSIG | erheblicher Sicherheitsvorfall | 24 Stunden, 72 Stunden, ein Monat |
Wer nur an die Meldepflicht denkt, übersieht die Registrierung. Wer nur die Maßnahmen abarbeitet, übersieht, dass die Dokumentation der Maßnahmen innerhalb des § 30 eine eigene Pflicht mit eigenem Bußgeldtatbestand ist. Die drei Pflichtenkreise lassen sich nicht gegeneinander verrechnen.
Was § 30 BSIG verlangt
§ 30 Absatz 1 Satz 1 verlangt geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen. Sie dienen zwei Zwecken: zum einen Störungen der Verfügbarkeit, Integrität und Vertraulichkeit jener informationstechnischen Systeme, Komponenten und Prozesse zu vermeiden, die die Einrichtung „für die Erbringung ihrer Dienste nutzt“, zum anderen die Auswirkungen von Sicherheitsvorfällen möglichst gering zu halten. Die Pflicht knüpft damit an die dienstrelevante IT an.
Absatz 2 Satz 2 zählt zehn Bereiche auf, die die Maßnahmen „zumindest“ umfassen müssen — ein Mindestumfang, den weitere Maßnahmen ergänzen können.
| Nr. | Bereich nach § 30 Absatz 2 Satz 2 BSIG |
|---|---|
| 1 | Konzepte zur Risikoanalyse und zur IT-Sicherheit |
| 2 | Bewältigung von Sicherheitsvorfällen |
| 3 | Aufrechterhaltung des Betriebs: Backup, Wiederherstellung, Krisenmanagement |
| 4 | Sicherheit der Lieferkette, einschließlich der Beziehungen zu unmittelbaren Anbietern |
| 5 | Sicherheit bei Erwerb, Entwicklung und Wartung, einschließlich Schwachstellenmanagement |
| 6 | Konzepte und Verfahren zur Bewertung der Wirksamkeit der Maßnahmen |
| 7 | Grundlegende Schulungen und Sensibilisierungsmaßnahmen |
| 8 | Konzepte und Prozesse für kryptographische Verfahren |
| 9 | Erstellung von Konzepten für Personalsicherheit, Zugriffskontrolle und IKT-Verwaltung |
| 10 | Multi-Faktor- oder kontinuierliche Authentifizierung, gesicherte Kommunikation, Notfallkommunikation |
Zwei Bereiche werden unterschätzt.
Nummer 6 verlangt keine weitere Schutzmaßnahme, sondern Konzepte und Verfahren, mit denen sich die Wirksamkeit der übrigen Maßnahmen bewerten lässt. In der Praxis läuft das auf wiederkehrende Prüfungen mit festgelegter Frequenz hinaus — etwa die protokollierte Rückspielung eines Backups statt der bloßen Bestätigung, dass gesichert wurde.
Nummer 4 macht die Sicherheit der Lieferkette zu einer eigenständigen Pflicht der Einrichtung. Das Gesetz benennt dabei ausdrücklich die „Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“ — die Vorleistungen anderer liegen damit im Pflichtenkreis der Einrichtung. Wie diese Pflicht auszufüllen ist, lässt der Wortlaut offen; verbreitet sind vertragliche Zusicherungen, angeforderte Nachweise oder eigene Sicherheitsabfragen beim Dienstleister.
Verhältnismäßigkeit betrifft nach Absatz 1 Satz 2 allein das Wie und das Wie viel. Maßstäbe sind Risikoexposition, Größe und Umsetzungskosten, dazu Eintrittswahrscheinlichkeit und Schwere eines Vorfalls samt seiner Auswirkungen. Die zehn Bereiche selbst stehen nicht zur Wahl.
Eine Feinheit im Wortlaut: Nach Absatz 2 Satz 1 sollen die Maßnahmen den Stand der Technik einhalten und einschlägige Normen berücksichtigen; auf einem gefahrenübergreifenden Ansatz — einem, der alle Gefahrenarten einbezieht, nicht nur Angriffe — müssen die Maßnahmen beruhen. Der Unterschied zählt: Vom Soll darf im begründeten Einzelfall abgewichen werden, vom Muss nicht.
Die Dokumentationspflicht in Absatz 1 Satz 3
Die Dokumentationspflicht steht in einem einzigen Satz: „Die Einhaltung der Verpflichtung nach Satz 1 ist durch die Einrichtungen zu dokumentieren.“
Das ist keine Formalie, sondern eine selbstständige Pflicht mit eigenem Bußgeldtatbestand. Wie die Dokumentation aussehen muss, sagt das Gesetz nicht — nur, dass es sie geben muss. Aus der Systematik folgt, wozu die Dokumentation taugen sollte: die Einhaltung gegenüber jemandem zu belegen, der nicht dabei war.
Registrierung: drei Monate, fünf Angaben
Nach § 33 Absatz 1 BSIG müssen erfasste Einrichtungen sich spätestens drei Monate, nachdem sie erstmals oder erneut als solche gelten, beim BSI registrieren. Zu übermitteln sind:
- Name samt Rechtsform und gegebenenfalls Handelsregisternummer
- Anschrift und Kontaktdaten: E-Mail, öffentliche IP-Adressbereiche, Telefon
- der relevante Sektor nach Anlage 1 oder 2, falls einschlägig die Branche
- die EU-Mitgliedstaaten, in denen Dienste erbracht werden
- die zuständigen Aufsichtsbehörden des Bundes und der Länder
Ändern sich diese Angaben, sind sie unverzüglich, spätestens binnen zwei Wochen ab Kenntnis der Änderung zu aktualisieren (Absatz 5). Die Registrierung bleibt damit dauerhaft zu pflegen. Unterbleibt die Registrierung, kann das BSI sie nach Absatz 3 im Einvernehmen mit den zuständigen Aufsichtsbehörden selbst vornehmen. Für Betreiber kritischer Anlagen läuft die Registrierung nach Absatz 2 über das KRITIS-Dachgesetz.
Meldung: 24 Stunden, 72 Stunden, ein Monat
| Stufe | Frist | Inhalt |
|---|---|---|
| Frühe Erstmeldung | unverzüglich, spätestens 24 Stunden ab Kenntnis | Verdacht auf rechtswidrige oder böswillige Handlungen? Grenzüberschreitende Auswirkungen? |
| Meldung | unverzüglich, spätestens 72 Stunden ab Kenntnis | Bestätigung, erste Bewertung von Schweregrad und Auswirkungen, ggf. Kompromittierungsindikatoren |
| Zwischenmeldung | nur auf Ersuchen des BSI | Statusaktualisierungen |
| Abschlussmeldung | ein Monat nach der 72-Stunden-Meldung | Beschreibung, Ursache, Abhilfemaßnahmen, grenzüberschreitende Auswirkungen |
Drei Details entscheiden hier über die Einhaltung.
Das Wort „unverzüglich“. Die 24 und 72 Stunden sind Außengrenzen, keine Planungszeit. Wer sie ohne sachlichen Grund ausschöpft, meldet nicht mehr unverzüglich: Gemeint ist ein Handeln ohne schuldhaftes Zögern, nicht das Ausreizen der Außengrenze. Beide Fristen laufen ab Kenntnis vom erheblichen Vorfall, nicht ab dessen Beginn.
Die Monatsfrist knüpft an die Übermittlung der 72-Stunden-Meldung an, nicht an die Kenntnis. Wer anders rechnet, setzt den Fristbeginn zu früh an.
Die Fortschrittsmeldung. Dauert der Vorfall bei Ablauf der Monatsfrist noch an, tritt nach § 32 Absatz 2 zunächst eine Fortschrittsmeldung an die Stelle der Abschlussmeldung. Erledigt ist die Sache damit nicht: Die Abschlussmeldung ist nach abschließender Bearbeitung nachzuholen, und ihr Ausbleiben steht im selben Bußgeldrahmen wie eine unterlassene Erstmeldung.
Noch zwei praktische Hinweise: § 32 Absatz 1 Satz 2 stellt klar, dass die Meldepflicht erst greift, sobald der Meldeweg eingerichtet ist. Und wer bei der 24-Stunden-Frist an einen Bericht denkt, überschätzt die erste Stufe: Verlangt sind zwei Einschätzungen. Mehr sieht das Gesetz für diese Stufe nicht vor.
Wer die Einhaltung prüft — und ab wann
Praktisch wichtig wird die Dokumentation bei der Aufsicht. Die Antwort auf das „ab wann“ hängt an der Kategorie.
Besonders wichtige Einrichtungen kann das BSI jederzeit prüfen, ohne besonderen Anlass. Es kann Audits durch unabhängige Stellen anordnen (§ 61 Absatz 1), die Einhaltung selbst überprüfen (Absatz 5) sowie Maßnahmen und Mängelbeseitigungspläne verlangen (Absätze 6 und 7). Bei der Prüfung nach Absatz 5 hat die Einrichtung „die in Betracht kommenden Aufzeichnungen, Schriftstücke und sonstigen Unterlagen in geeigneter Weise vorzulegen“; hinzu kommen Auskunft und Zutritt. Keines dieser Instrumente kennt eine Wartezeit.
Einen festen Termin gibt es nur an einer Stelle: Den Nachweisabruf nach § 61 Absatz 3, mit dem das BSI von besonders wichtigen Einrichtungen allgemein die Vorlage von Nachweisen verlangen kann, darf es erst ab Dezember 2028 anordnen, drei Jahre nach Inkrafttreten. Bei zugelassenen Krankenhäusern nach § 108 SGB V sind es fünf Jahre, sofern nicht eine Rechtsverordnung einen früheren Zeitpunkt bestimmt.
Wichtige Einrichtungen prüft das BSI anlassbezogen: Rechtfertigen Tatsachen die Annahme, dass Pflichten nicht oder nicht richtig umgesetzt werden, kann es die Einhaltung überprüfen und dieselben Instrumente einsetzen (§ 62). Einen eigenen Starttermin nennt die Norm nicht; ob die Dreijahresfrist aus § 61 Absatz 3 hier mittelbar doch greift, lässt der Wortlaut offen.
Wer also auf 2028 wartet, wartet auf die einzige Aufsichtsbefugnis, die überhaupt eine Wartezeit kennt. Alle übrigen Instrumente des § 61 bestehen heute — und mit ihnen die Pflicht, die Unterlagen vorzulegen.
Für Betreiber kritischer Anlagen gilt zusätzlich § 39: Nachweis durch Sicherheitsaudits, Prüfungen oder Zertifizierungen zu einem Zeitpunkt, den das BSI im Benehmen mit dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe festlegt — frühestens drei Jahre, nachdem der Betreiber erstmals als solcher gilt, oder spätestens drei Jahre, nachdem er erneut als solcher gilt — und anschließend alle drei Jahre.
Was der Bußgeldrahmen über die Prioritäten verrät
| Verstoß | Norm | Bußgeldrahmen (besonders wichtige / wichtige Einrichtungen) |
|---|---|---|
| Maßnahmen nicht ergriffen | § 30 Absatz 1 Satz 1 | bis 10 Mio. € / bis 7 Mio. € |
| Einhaltung nicht dokumentiert | § 30 Absatz 1 Satz 3 | bis 10 Mio. € / bis 7 Mio. € |
| Meldung nicht oder nicht rechtzeitig | § 32 Absatz 1 Satz 1 | bis 10 Mio. € / bis 7 Mio. € |
| Registrierungsangaben nicht übermittelt | § 33 Absatz 1 | bis 500.000 € (beide Kategorien) |
Der Vergleich der ersten beiden Zeilen ist der eigentliche Punkt: Wer die Maßnahmen umsetzt, ihre Einhaltung aber nicht dokumentiert, bewegt sich im selben Bußgeldrahmen wie jemand, der sie gar nicht erst ergriffen hat. § 65 Absatz 2 führt beides nebeneinander auf — Nummer 2 die fehlende Maßnahme, Nummer 3 die fehlende Dokumentation — und Absatz 5 Satz 1 Nummer 1 weist beiden dieselbe Obergrenze zu.
Zusammen mit § 61 Absatz 5 ergibt das ein klares Bild: Was das BSI dort verlangen kann, sind genau die Unterlagen, mit denen sich die Einhaltung belegen lässt. Eine Maßnahme, die sich bei der Vorlage nicht belegen lässt, ist von einer nicht ergriffenen kaum zu unterscheiden. Die Dokumentation beweist die Sorgfalt nicht — aber ohne Dokumentation bleibt Sorgfalt unsichtbar.
Zu den vielzitierten Prozentsätzen: Die 2 Prozent beziehungsweise 1,4 Prozent des weltweiten Jahresumsatzes aus § 65 Absatz 6 und 7 gelten nur gegenüber Einrichtungen mit einem Gesamtumsatz über 500 Millionen Euro; darunter bleibt es bei den festen Beträgen. Maßgeblich ist nach Absatz 8 der weltweite Umsatz des Unternehmens, dem die Einrichtung angehört. Die Formulierung „10 Millionen oder 2 Prozent, je nachdem, was höher ist“ gibt die Richtlinie wieder; das deutsche Gesetz enthält diese Formulierung so nicht.
Zwei Ordnungsprinzipien, nicht eines
Die Fristen bestimmen, womit man anfängt. Die Bußgeldstaffel bestimmt, wo Sorgfalt hingehört. Beide zeigen in verschiedene Richtungen: Bei der Registrierung läuft der erste Termin, und ihr Versäumnis liegt zugleich im niedrigsten Bußgeldrahmen; die Dokumentation hat gar keinen Termin, und ihr Fehlen liegt im höchsten.
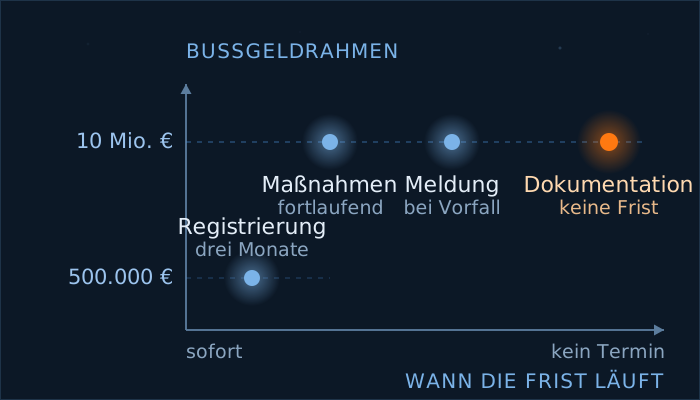
Daraus ergibt sich eine Arbeitsreihenfolge — eine Empfehlung aus der Systematik des Gesetzes, kein Rechtssatz; die rechtliche Bewertung des eigenen Falls gehört in anwaltliche Hände. Weil fehlende Nachweise im selben Bußgeldrahmen liegen wie fehlende Maßnahmen, steht die Dokumentation dabei nicht am Ende, sondern direkt neben der ersten Fristaufgabe. Die Meldepflicht rückt trotz ihres hohen Bußgeldrahmens nach hinten, weil ihre Frist erst mit einem Vorfall zu laufen beginnt und nicht schon mit der Betroffenheit:
- Registrierung klären. Die Drei-Monats-Frist läuft ohne weiteren Anlass: hartes Startdatum, geringster Aufwand.
- Dokumentationsrahmen aufsetzen. Wo liegen die Nachweise, wer ist je Maßnahme verantwortlich? Nachträglich zusammengesuchte Nachweise sind der aufwendigste Weg; rückwirkend lässt sich nichts belegen.
- Internen Meldeablauf vorbereiten. Wer erst im Vorfall klärt, welche Person über welchen Kanal meldet, verliert die ersten 24 Stunden mit Organisation.
- Ist-Stand gegen die zehn Bereiche stellen. Es geht um Zuordnung: Vieles ist vorhanden und nur nirgends erfasst. Dazu gehört auch die Lieferkette nach Nummer 4, die sich nicht im eigenen Haus prüfen lässt.
- Wirksamkeit regelmäßig überprüfen. Für Nummer 6, die Wirksamkeitsbewertung, genügt kein einmaliges Projekt.
Wo Mahoney Control ansetzt
Die Schritte 2, 4 und 5 binden den meisten Aufwand: Der Dokumentationsrahmen entscheidet, ob sich später überhaupt etwas belegen lässt, im vierten ist jede vorhandene Maßnahme einzeln zuzuordnen, und die Bewertung nach Nummer 6 lässt sich nie abschließen.
Dort setzt das Governance-Modul von Mahoney Control an. Die Erfassung läuft über Kontrolldomänen (thematisch gebündelte Gruppen von Sicherheitskontrollen), und eine Compliance-Score-Heatmap zeigt je Domäne, wo Lücken bestehen.
Kontrollnachweise entstehen aus den Messdaten der angebundenen Systeme; jeder technische Nachweis trägt das Datum seiner letzten Prüfung und die Herkunft der Daten, also ob er automatisiert aus dem Betrieb erhoben oder als Dokument hinterlegt wurde. Für Nachweise, die keine Maschine erzeugen kann (etwa Schulungen nach Nummer 7), gibt es die namentliche Bestätigung: Eine benannte Person bestätigt mit Datum, ein Beleg lässt sich anhängen.
Organisatorische Nachweise lassen sich auf mehrere Rahmenwerke gleichzeitig anrechnen; technisch gemessene Kontrollen dagegen behalten ihren jeweils eigenen Prüfstatus.
Was das BSI nach § 61 Absatz 5 vorlegen lassen kann, entsteht damit fortlaufend, statt im Prüfungsfall zusammengesucht zu werden.
Die Grenze bleibt: Die Plattform bildet die Nachweisebene ab. Ob die Maßnahmen im konkreten Fall geeignet und verhältnismäßig im Sinne des § 30 sind, ist eine Bewertung, und die trifft keine Software.
Mahoney Control ordnet Kundenkontrollen Rahmenwerken wie ISO 27001, NIS 2 und SOC 2 Type II zu. Die Zertifizierung selbst wird von unabhängigen Auditoren erteilt — Mahoney Control bereitet Ihre Organisation auf diese Prüfung vor.
Wie das konkret aussieht, steht auf der Governance-Seite von Mahoney Control. Wenn Sie einordnen möchten, wie Ihre Nachweislage heute abgebildet ist: Sprechen Sie uns an — wir zeigen das Governance-Modul in einem 30-minütigen Überblick.
Wie eng die Umsetzungspflichten mit der persönlichen Verantwortung der Geschäftsleitung zusammenhängen, behandelt der Beitrag zu den NIS2-Pflichten der Geschäftsführung.
Häufige Fragen
Ab wann läuft die Drei-Monats-Frist für die Registrierung?
Ab dem Moment, in dem eine Einrichtung erstmals oder erneut als besonders wichtige oder wichtige Einrichtung gilt (§ 33 Absatz 1 BSIG). Das kann das Inkrafttreten des Gesetzes sein, ein Wachstum über eine Schwelle oder eine geänderte Tätigkeit.
Was ist ein erheblicher Sicherheitsvorfall?
Den Begriff definiert § 2 Nummer 11 BSIG. Erheblich ist ein Sicherheitsvorfall danach in zwei Fällen:
- Er hat schwerwiegende Betriebsstörungen der Dienste oder finanzielle Verluste für die betreffende Einrichtung verursacht oder kann sie verursachen.
- Er hat andere natürliche oder juristische Personen durch erhebliche materielle oder immaterielle Schäden beeinträchtigt oder kann sie beeinträchtigen.
Diese Definition gilt, solange keine konkretisierende Rechtsverordnung ergeht. (Der Verweis in § 2 Nummer 11 nennt § 56 Absatz 5; die Ermächtigung dazu steht im geltenden Text in Absatz 4 Satz 1 — erkennbar ein Redaktionsversehen.) Die Einzelheiten zu Meldeverfahren und Meldeinhalten legt das BSI nach § 32 Absatz 4 fest.
Reicht eine ISO-27001-Zertifizierung, um § 30 BSIG zu erfüllen?
Zertifizierung und Gesetzespflicht überschneiden sich erheblich, decken sich aber nur teilweise. Ein bestehendes Managementsystem ist eine gute Grundlage, ersetzt aber nicht die Prüfung gegen die zehn Bereiche. Die Registrierungs- und Meldepflichten nach §§ 32 und 33 BSIG bestehen unabhängig davon; in der ISO-27001-Zertifizierung kommen sie gar nicht vor. Mahoney Control ordnet Kontrollen ISO 27001, NIS 2 und weiteren Rahmenwerken zu; die Zertifizierung selbst erteilen ausschließlich unabhängige Auditoren.
Wirkt NIS2 mittelbar auch auf Zulieferer?
Ja, aber auf einem anderen Weg, als die Frage nahelegt. „Zulieferer“ ist keine Kategorie des BSIG: Ob eine Einrichtung selbst erfasst ist, richtet sich allein nach § 28 BSIG und den Anlagen — wer Zulieferer ist, kann daneben selbst erfasst sein. Unabhängig davon verpflichtet § 30 Absatz 2 Satz 2 Nummer 4 erfasste Einrichtungen zur Sicherheit der Lieferkette. In der Praxis erreichen NIS2-Anforderungen mittelständische Zulieferer deshalb häufiger über den Vertrag mit dem Kunden als über einen Bescheid der Behörde.
Rechtlicher Hinweis: Dieser Beitrag gibt den Stand des BSI-Gesetzes nach dem NIS2UmsuCG allgemein und abstrakt wieder. Er ersetzt keine Rechtsberatung im Einzelfall und trifft keine Aussage darüber, ob und in welchem Umfang die beschriebenen Pflichten für ein bestimmtes Unternehmen gelten. Für die Prüfung der eigenen Betroffenheit steht die Betroffenheitsprüfung des BSI zur Verfügung; für die rechtliche Bewertung eines konkreten Sachverhalts ist anwaltlicher Rat einzuholen.
Hinweis zu Rahmenwerken: Mahoney Control mappt Kundenkontrollen gegen Rahmenwerke wie ISO 27001, NIS 2 und SOC 2 Type II. Dies stellt keine Zertifizierung von Mahoney IT gegen diese Rahmenwerke dar. Die Zertifizierung wird von unabhängigen Auditoren erteilt. Die einzige förmliche Zertifizierung, die Mahoney IT selbst hält, ist ISO 9001:2015, erteilt durch DEKRA. Diese Zertifizierung gilt für Mahoney IT Group Germany.